
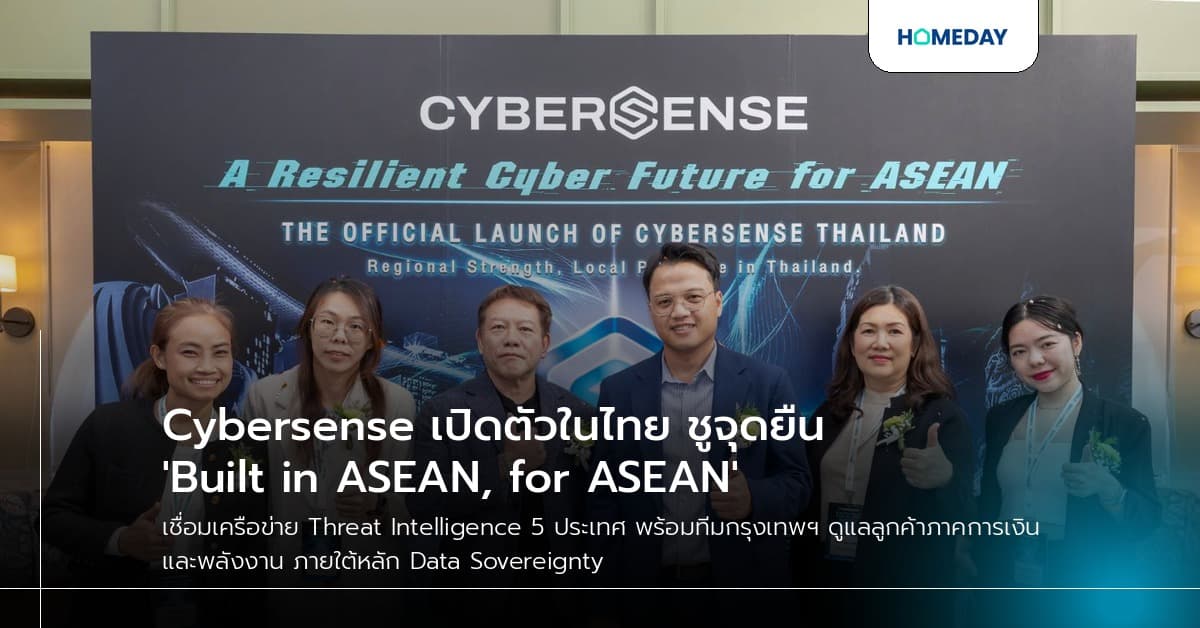
Cybersense Solutions ประกาศเปิดตัวสำนักงานในประเทศไทยอย่างเป็นทางการ พร้อมชูแนวคิด "Built in ASEAN, for ASEAN" เชื่อมโยงเครือข่ายข่าวกรองภัยคุกคาม (Threat Intelligence) ข้ามพรมแดน 5 ประเทศ เสริมความแข็งแกร่งด้วยทีมงานประจำกรุงเทพฯ ที่พร้อมดูแลกลุ่มลูกค้าในภาคโครงสร้างพื้นฐานสำคัญ โดยเฉพาะภาคการเงินและการธนาคาร รวมถึงภาคพลังงานและสาธารณูปโภค
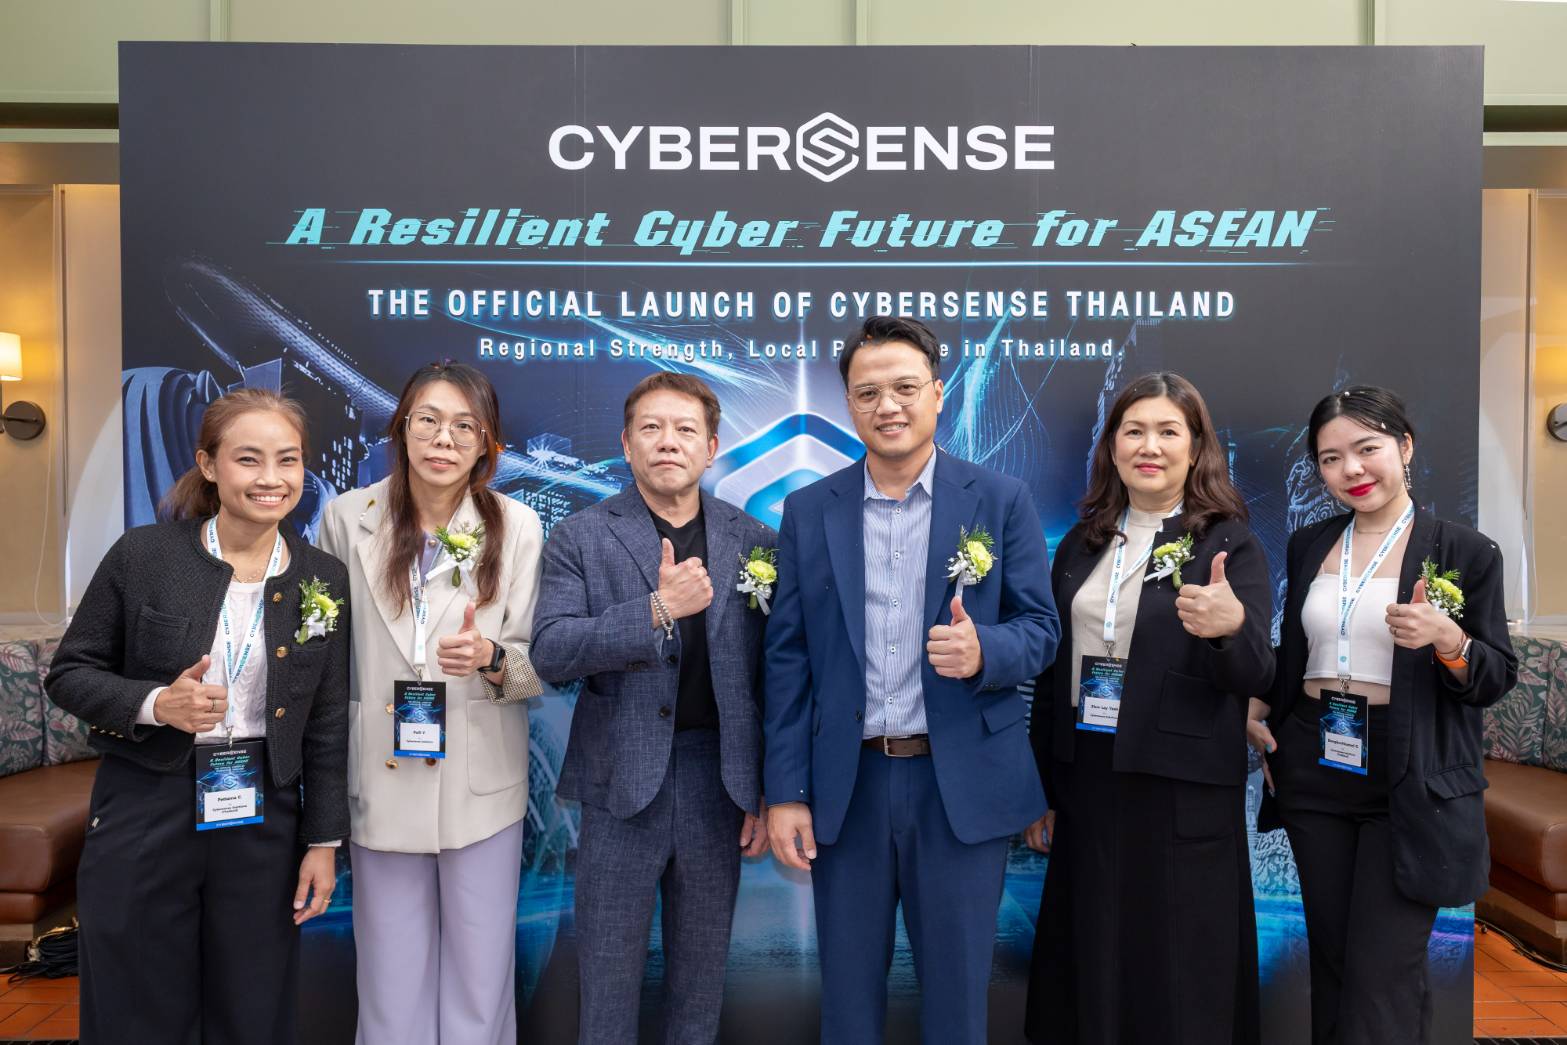
การเปิดตัวครั้งนี้ถือเป็นการจัดตั้งทีมงานประจำประเทศไทยอย่างถาวร นำโดย นายณัฐพล อาภาแสงเพชร ผู้จัดการทั่วไป บริษัท ไซเบอร์เซนส์ โซลูชันส์ (ประเทศไทย) จำกัด พร้อมได้รับการสนับสนุนอย่างเต็มศักยภาพจากเครือข่ายระดับภูมิภาค ทั้งยังยึดมั่นในหลัก "Data Sovereignty" เพื่อสร้างความมั่นใจว่าข้อมูลทั้งหมดของลูกค้าจะถูกจัดเก็บและประมวลผลภายในประเทศไทย 100% โดยมีการแลกเปลี่ยนเฉพาะข้อมูลข่าวกรองภัยคุกคามระหว่างประเทศเท่านั้น
นายเอเดรียน แฮร์ริส (Adrian Harris) กรรมการผู้จัดการระดับภูมิภาค Cybersense กล่าวว่า ในยุคที่เศรษฐกิจของภูมิภาคอาเซียนมีความเชื่อมโยงกันอย่างใกล้ชิด ทั้งในด้านห่วงโซ่อุปทาน (Supply Chain) แพลตฟอร์มการทำงาน และระบบของซัพพลายเออร์ที่ใช้ร่วมกัน ภัยคุกคามทางไซเบอร์ที่เกิดขึ้นกับองค์กรหรือประเทศใดประเทศหนึ่งจึงสามารถส่งผลกระทบเป็นวงกว้างข้ามพรมแดนได้อย่างรวดเร็ว ดังนั้น ความสามารถในการรับมือและฟื้นตัวจากภัยคุกคามทางไซเบอร์ (Cyber Resilience) ถือเป็นปัจจัยสำคัญที่จะชี้วัดการเติบโตอย่างยั่งยืนของธุรกิจในอาเซียน
"ความสามารถในการรับมือและฟื้นตัวอย่างมีประสิทธิภาพต้องสร้างขึ้นโดยทีมงานในพื้นที่และสามารถวัดผลได้อย่างเป็นรูปธรรม เพราะผู้ที่สามารถปกป้ององค์กรได้ดีที่สุดคือผู้ที่เข้าใจระบบ บุคลากร และบริบทของภัยคุกคามในภูมิภาคอย่างแท้จริง การทำงานภายใต้มาตรฐานเดียวกันทั่วทั้งภูมิภาคทำให้ลูกค้าของ Cybersense ไม่ว่าจะอยู่ในสิงคโปร์ ไทย ฟิลิปปินส์ อินโดนีเซีย หรือเวียดนาม ได้รับบริการและโซลูชันที่มีคุณภาพระดับเดียวกัน ช่วยลดความซับซ้อนในการดำเนินงานขององค์กรที่ขยายธุรกิจไปยังหลายประเทศ โดยไม่ต้องแบกรับภาระในการบริหารจัดการข้อตกลงที่ซ้ำซ้อนอีกต่อไป" นายเอเดรียนกล่าว
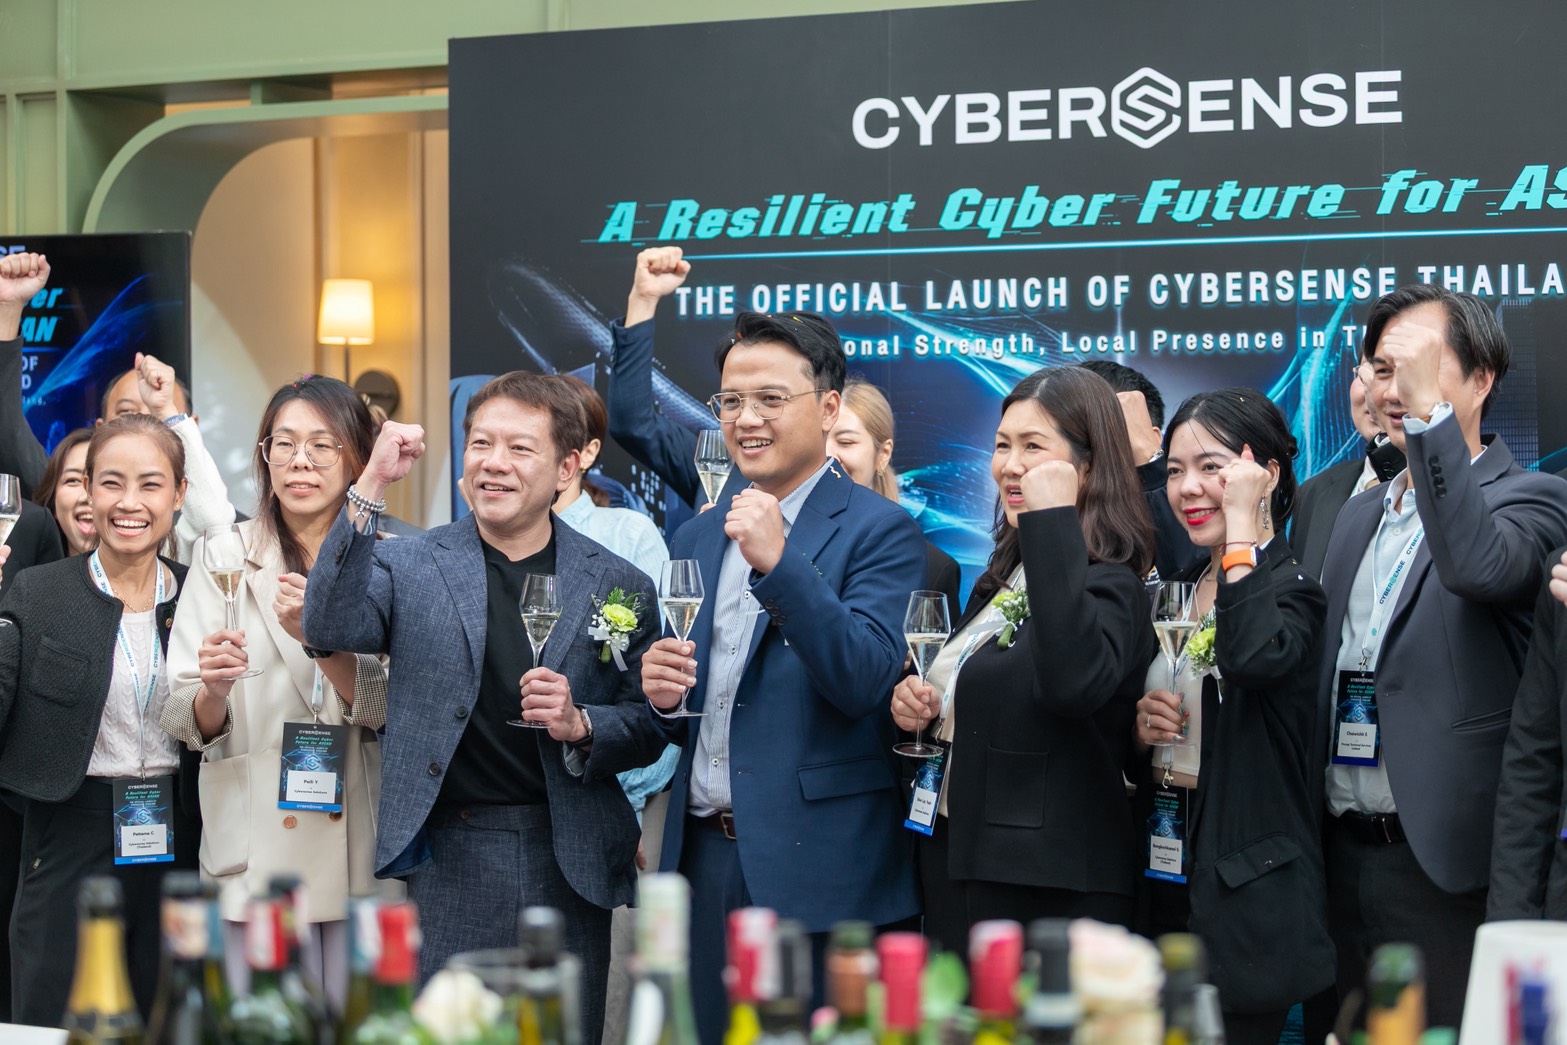
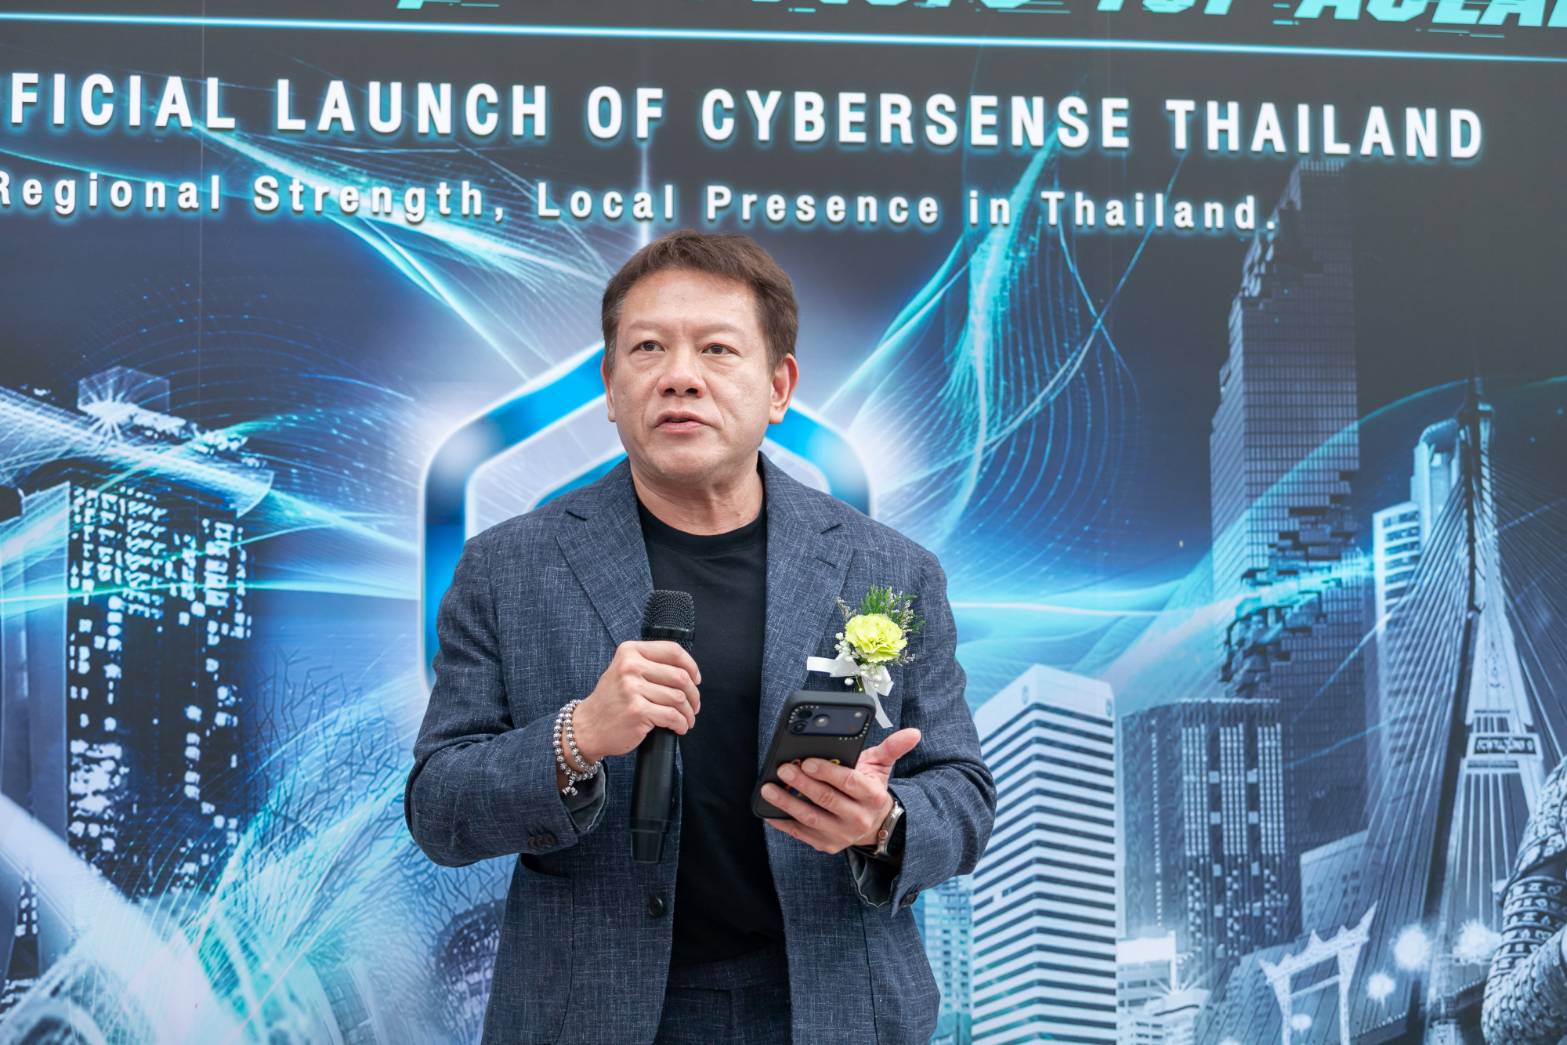
การเปิดตัว Cybersense ในประเทศไทยอย่างเป็นทางการภายใต้ธีม "A Resilient Cyber Future for ASEAN" นำโดยนายณัฐพล อาภาแสงเพชร พร้อมทีมงานประจำกรุงเทพฯ โดยได้รับการสนับสนุนอย่างเต็มศักยภาพจากเครือข่ายระดับภูมิภาค เพื่อร่วมขับเคลื่อนให้ธุรกิจขององค์กรไทยและอาเซียนเติบโตได้อย่างมั่นคงและยั่งยืน
ทางด้านนายณัฐพล อาภาแสงเพชร ผู้จัดการทั่วไป บริษัท ไซเบอร์เซนส์ โซลูชันส์ (ประเทศไทย) จำกัด กล่าวว่า ปัจจุบันโจทย์สำคัญของผู้นำองค์กรไม่ใช่ "จะป้องกันทุกการโจมตีได้อย่างไร" อีกต่อไป แต่คือ "หากมีการโจมตีที่เล็ดลอดผ่านระบบป้องกันเข้ามาแล้ว บริการหรือระบบใดของธุรกิจที่ต้องสามารถดำเนินงานต่อไปได้" ซึ่งเรื่องนี้เป็นการตัดสินใจเชิงกลยุทธ์ทางธุรกิจ ไม่ใช่เพียงประเด็นทางเทคนิคด้านไอที เนื่องจากมีเพียงผู้บริหารระดับสูงเท่านั้นที่จะประเมินได้ว่าสิ่งใดมีความสำคัญสูงสุดต่อลูกค้าและองค์กร
"ผมเชื่อในแนวทางที่เรียบง่ายแต่มีประสิทธิภาพ คือ 'แบ่งปันข่าวกรอง แต่ข้อมูลอยู่กับที่' เพราะภัยคุกคามไร้พรมแดน รูปแบบการโจมตีที่เกิดขึ้นกับสถาบันการเงินในสิงคโปร์วันนี้อาจแพร่กระจายมาถึงกรุงเทพฯ ในสัปดาห์หน้า เราจึงต้องแลกเปลี่ยนข่าวกรองภัยคุกคาม (Threat Intelligence) ทั่วทั้งภูมิภาคอย่างรวดเร็วและทันต่อสถานการณ์ อย่างไรก็ตาม ข้อมูลของลูกค้านั้นแตกต่างออกไป ข้อมูลทั้งหมดต้องอยู่ภายใต้การควบคุมขององค์กรอย่างเข้มงวด และเป็นไปตามข้อบังคับทางกฎหมายของประเทศนั้น ๆ นี่คือหลักการสำคัญของ Cybersense ข้อมูลของลูกค้าไทยจะถูกจัดเก็บและประมวลผลภายในประเทศไทยเท่านั้น โดยมีการแลกเปลี่ยนเฉพาะข้อมูลข่าวกรองภัยคุกคามผ่านเครือข่ายระดับภูมิภาค" นายณัฐพลกล่าวสรุป
"The Next Five Years": 5 การตัดสินใจเชิงกลยุทธ์ที่ผู้นำองค์กรไทยต้องกำหนดทิศทางตั้งแต่วันนี้
เพื่อสะท้อนให้เห็นถึงความสำคัญของการเตรียมความพร้อมรับมือภัยคุกคามทางไซเบอร์ นายเอเดรียน แฮร์ริส ได้อ้างอิงถึงรายงานวิจัยล่าสุดจาก IBM ซึ่งระบุว่า องค์กรทั่วโลกต้องใช้เวลาเฉลี่ย 247 วันในการตรวจพบและควบคุมเหตุการณ์ข้อมูลรั่วไหล ขณะที่นายณัฐพล อาภาแสงเพชร ได้นำเสนอแง่มุมเชิงบริหารในเซสชัน "The Next Five Years" โดยชี้ให้เห็นว่า ผลลัพธ์ของการรับมือวิกฤตไซเบอร์ไม่ได้ถูกกำหนดขึ้นเพียงในห้องวอร์รูม (War Room) ขณะเกิดเหตุ แต่ถูกกำหนดไว้ล่วงหน้าหลายเดือนหรือหลายปีจากการตัดสินใจเชิงกลยุทธ์ของผู้นำองค์กรตั้งแต่วันนี้
"ลองจินตนาการถึงองค์กรไทย 2 แห่งในอีก 5 ปีข้างหน้า (ตุลาคม 2031) ที่อยู่ในอุตสาหกรรมเดียวกัน มีงบประมาณด้านความปลอดภัยเท่ากัน และเผชิญกับเหตุการณ์ระบบหยุดชะงักอย่างรุนแรงเหมือนกัน แต่แห่งแรกสามารถกู้คืนระบบและกลับมาดำเนินธุรกิจได้ตามปกติภายใน 2 วัน ขณะที่อีกแห่งกลับต้องใช้เวลามากกว่า 3 เดือนในการชี้แจงต่อคณะกรรมการบริหารและหน่วยงานกำกับดูแล ความแตกต่างที่เกิดขึ้นไม่ได้อยู่ที่ตัวเทคโนโลยี แต่อยู่ที่ '5 การตัดสินใจสำคัญ' ที่ผู้นำองค์กรเลือกที่จะลงมือทำหรือละเลยตั้งแต่วันนี้จนถึงวันนั้น" นายณัฐพลกล่าวเพิ่มเติม
ทั้งนี้ 5 การตัดสินใจเชิงกลยุทธ์ (Strategic Decisions) ที่ผู้นำองค์กรต้องให้ความสำคัญเพื่อเสริมสร้าง Cyber Resilience ในอีก 5 ปีข้างหน้า ประกอบด้วย
- AI Governance: กำหนดกรอบความรับผิดชอบที่ชัดเจนเมื่อระบบ AI เริ่มตัดสินใจแทนมนุษย์
- Prioritization: กำหนดลำดับความสำคัญของระบบและบริการหลักที่ต้องปกป้องเป็นอันดับแรก เพื่อรักษาความต่อเนื่องทางธุรกิจ
- Data Control & Sovereignty: ระบุตำแหน่งการจัดเก็บข้อมูลและขอบเขตสิทธิในการควบคุมข้อมูลอย่างชัดเจน
- Talent Strategy: วางแผนพัฒนาและยกระดับศักยภาพบุคลากรให้มีความพร้อมในการรับมือวิกฤตไซเบอร์ยุคใหม่
- Strategic Partnership: คัดเลือกพันธมิตรด้านความปลอดภัยไซเบอร์ที่พร้อมเคียงข้าง เตรียมความพร้อม และร่วมรับมือสถานการณ์จริงเมื่อเกิดเหตุ
ชูศักยภาพทีมงานในพื้นที่ พร้อมส่งมอบ 4 บริการหลัก ตอกย้ำประสิทธิภาพด้วยผลลัพธ์ที่วัดผลได้
สำหรับการดำเนินงานในประเทศไทย Cybersense พร้อมส่งมอบบริการด้านความปลอดภัยไซเบอร์ครอบคลุม 4 ด้านหลัก ภายใต้มาตรฐานเดียวกับการดำเนินงานในระดับภูมิภาค ประกอบด้วย
- Consultancy & Advisory: บริการให้คำปรึกษา การวางแผน และการประเมินความเสี่ยงทางไซเบอร์
- Managed Security Services (MSSP): บริการศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ (SOC) เฝ้าระวัง ตรวจจับ และตอบสนองต่อภัยคุกคามตลอด 24 ชั่วโมง
- Solutions Architecture: บริการออกแบบและติดตั้งระบบความปลอดภัยไอทีและระบบควบคุมการผลิต (IT/OT)
- Awareness & Training: บริการพัฒนาทักษะและเสริมสร้างความตระหนักรู้ด้านความปลอดภัยทางไซเบอร์แก่บุคลากร
อย่างไรก็ตาม สิ่งที่ Cybersense ให้ความสำคัญและถือเป็นหัวใจสำคัญของการดำเนินงาน คือ "ผลลัพธ์ที่สามารถวัดผลได้อย่างเป็นรูปธรรม" (Measurable Results) โดยมีกรณีศึกษาจากการใช้งานจริงในหลากหลายอุตสาหกรรมที่สะท้อนให้เห็นถึงผลลัพธ์ดังต่อไปนี้
- เสริมทัพ SOC ด้วย AI: สำหรับศูนย์ SOC ของหน่วยงานภาครัฐแห่งหนึ่ง Cybersense ได้นำเทคโนโลยี AI เข้ามาช่วยลดภาระจากการแจ้งเตือนจำนวนมาก (Alert Fatigue) ลงได้ถึง 50% พร้อมทั้งเพิ่มความแม่นยำในการตรวจจับภัยคุกคามได้ 30% และช่วยประหยัดงบประมาณเทียบเท่ากับมูลค่าไลเซนส์ระบบ SIEM เต็มจำนวน
- แก้โจทย์ Tool Consolidation & Operations: ทีมผู้เชี่ยวชาญด้านโซลูชันสามารถช่วยองค์กรชั้นนำลดความซับซ้อนในการบริหารจัดการเครื่องมือด้านความปลอดภัย โดยบางองค์กรสามารถลดจำนวนเครื่องมือลงได้ถึง 25% พร้อมออกแบบสถาปัตยกรรมใหม่ที่ช่วยลดระยะเวลาที่ระบบหยุดชะงัก (System Downtime) ลงได้มากกว่า 90%
- ยกระดับความเร็วในการควบคุมภัยคุกคาม: ศูนย์ SOC ของ Cybersense สามารถลดระยะเวลาในการส่งต่อและยกระดับการจัดการเหตุการณ์จาก 8 ชั่วโมงเหลือเพียง 4 ชั่วโมง พร้อมเพิ่มความรวดเร็วในการควบคุมและจำกัดขอบเขตการโจมตีได้ถึง 60%
- ลดความเสี่ยงด้านบุคลากร: สถาบันการเงินระดับภูมิภาค (Tier-1 Regional Bank) สามารถลดอัตราการหลงเชื่ออีเมลฟิชชิง (Phishing) ของพนักงานลงได้ถึง 60% ผ่านหลักสูตรฝึกอบรมและการจำลองสถานการณ์จริง
- ผ่านการตรวจสอบ Compliance และลดต้นทุนการแก้ไข: ทีมที่ปรึกษาช่วยให้สถาบันการเงินผ่านการตรวจสอบด้านการปฏิบัติตามข้อกำหนด (Compliance) ได้ครบทุกข้อกำหนด โดยไม่พบข้อบกพร่องระดับวิกฤต (Zero Critical Findings) พร้อมลดต้นทุนการปรับปรุงและแก้ไขระบบลงได้ 30%
"ทั้งนี้ ความแตกต่างในการรับมือภัยไซเบอร์ไม่ได้อยู่ที่โชค และไม่ได้ขึ้นอยู่กับผลิตภัณฑ์ใดผลิตภัณฑ์หนึ่ง แต่อยู่ที่ '5 การตัดสินใจเชิงกลยุทธ์' องค์กรไม่จำเป็นต้องแก้โจทย์ทั้ง 5 ข้อภายในวันเดียว เพียงเริ่มต้นเลือกมา 1 ข้อ แล้วกำหนดทิศทางให้ชัดเจนภายใน 90 วัน เท่านี้ก็ช่วยให้องค์กรของคุณก้าวนำหน้าคู่แข่งส่วนใหญ่ในตลาดได้แล้ว สำหรับ Cybersense เป้าหมายของเราคือการสร้างอนาคตที่องค์กรสามารถรับมือและฟื้นตัวจากภัยคุกคามได้ (Cyber Resilience) ไม่ใช่ด้วยการสร้างความกลัว แต่ด้วยการมอบความชัดเจน เพราะ Cyber Resilience ไม่ใช่เรื่องเทคโนโลยี แต่คือการตัดสินใจเชิงธุรกิจ" นายณัฐพลกล่าว
สำหรับการจัดงานเปิดตัวอย่างเป็นทางการครั้งนี้ จัดขึ้นภายใต้ธีม "A Resilient Cyber Future for ASEAN" พร้อมเจาะลึกทิศทางความปลอดภัยทางไซเบอร์ผ่าน 3 เซสชันสำคัญ ได้แก่ Session 1: Built in ASEAN, for ASEAN โดยได้รับเกียรติจากนายเอเดรียน แฮร์ริส (Adrian Harris) กรรมการผู้จัดการระดับภูมิภาค Cybersense Solutions ขึ้นเวทีแสดงวิสัยทัศน์ในหัวข้อ Regional Strength, Local Presence ต่อด้วย Session 2: The Next Five Years โดยนายณัฐพล อาภาแสงเพชร ในหัวข้อ Decisions leaders make today for a secure digital future